Home > You searched for cryptomanager > 第2页
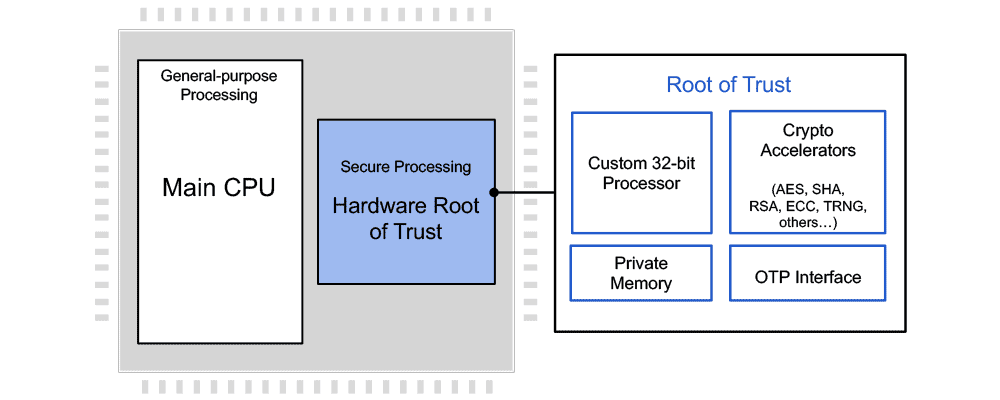
Rambus RT-65x 信任根 IP 是完全可编程、符合 FIPS 140-3 标准的硬件安全防篡改核心,根据设计为政府和任务关键型应用提供安全保护。RT-650 使用最先进的防篡改安全技术防御范围广泛的一系列硬件和软件攻击。政府硬件需要最高级别的安全防御,因为所存储和处理的信息高度敏感。RT-650 是安全性协处理器,与专用安全内存一起基于自定义设计的 32 位 RISC-V 架构而构建。
RT-650 通过实现差分功耗分析 (DPA) 防护,提供了卓越的防篡改攻击防御。RT-650 实现了 DPA 保护的 AES、RSA 和 ECC 加密加速器核心。RT-650 提供了符合 NIST SP800-90a/b/c 标准的 TRNG(真随机数字生成器)、公钥引擎(高达 8192 位的 RSA 和高达 521 位的 ECC)、AES(所有模式)、HMAC 和 SHA-2/-3 加密加速器。
RT-651 添加了 OSCAA SM2/3/4 国密加速器。RT-654 采用 RT-650 的稳健功能集,并添加了带有 CRYSTALS-Kyber 和 CRYSTALS-Dilithium 量子安全引擎,以及 XMSS 和 LMS 有状态哈希加速,以便防御量子计算机攻击。
RT-65x 信任根 IP 是为需要最高安全级别的应用设计 FPGA 和 ASIC 解决方案的芯片和系统架构设计师的理想之选。
RT-600 信任根系列:深植于硬件的新一代安全防护
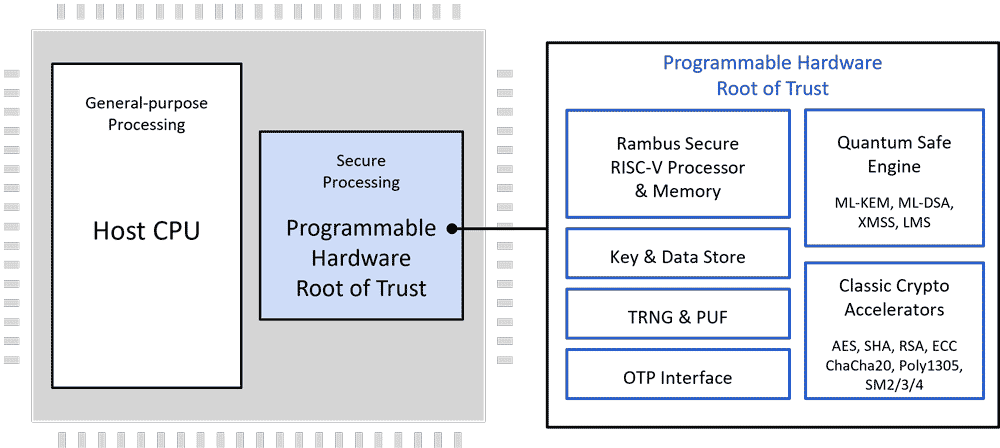
最新一代的 Rambus RT-600 信任根 IP 提供了许多新功能,旨在支持客户当前和未来的安全需要。这些功能包括量子安全密码学、Caliptra 测量信任根 (RoTM) 模拟、嵌入式物理不可克隆函数 (PUF),以及许多架构改进,例如更大的内存空间和 64 位寻址支持。
信任根工作原理
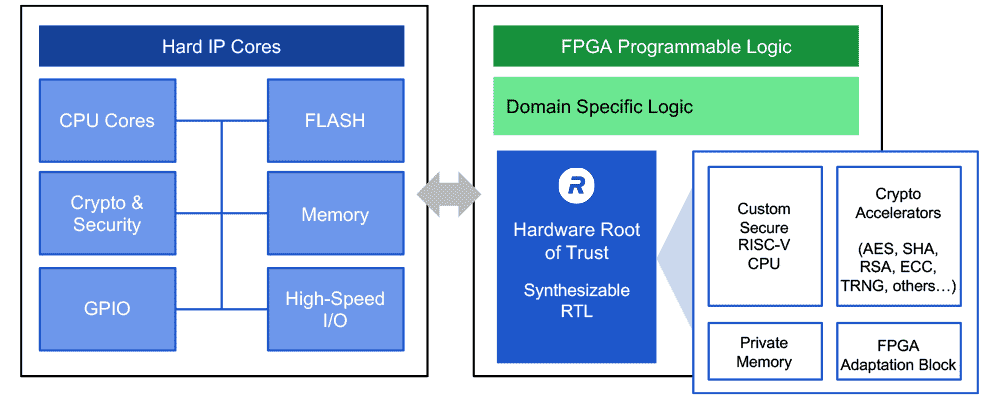
RT-650 RISC-V CPU 在 RISC-V 架构基础上构建,是专为安全用例而设计的自定义实现。Rambus 凭借 20 多年的设备安全经验,打造了一款协处理器,提供最高级别的孤岛式和分层安全性。RT-650 设计用于集成到 ASIC 和 FPGA 中,提供通过验证的用户应用的安全执行、篡改检测和防御,以及密钥和安全资产的安全存储和处理。
信任根提供了孤岛式安全性方法。虽然与主处理器位于相同的硅基上,但安全处理核心在物理上是分开的。分层安全方法强制访问加密模块、内存范围、I/O 引脚和其他资源,并确保关键密钥仅可通过硬件获得,而无法通过软件访问。Rambus 信任根 RT-650 支持所有常见部署的主机 SoC 处理器架构,包括 ARM、RISC-V、x86 等。
Rambus 信任根提供真正的多信任根功能,支持多租户部署。每个单独的安全应用都可以分配其自己的唯一密钥,这意味着权限和访问级别彼此独立进行设置。安全应用彼此隔绝,确保实现最佳安全性方法。原始设备制造商可以为在安全处理器中运行的每一个进程确定访问级别和权限。
安全应用
RT-65x 硬件信任根 IP 中包含了一系列用于加快开发的标准安全应用(“容器”),包括安全启动、身份管理、HSM 引用等。其中还包含了容器开发工具包 (CSDK),以允许为特定用例开发自定义容器。
Rambus 可以选择向其被许可人提供专用 FIPS 140-3 支持包,以提供 FIPS 140-3 相关的认证文档、FIPS 测试脚本和专用 FIPS 支持。
深度防篡改体验
作为 DPA 的发明者和先驱,以及设备安全领域的公认领导者,Rambus 在行业中的独特地位使其有资格来为最严格的要求提供防篡改解决方案。Rambus 技术每年保护 90 多亿颗芯片,并且作为一家总部位于美国的独立公司,Rambus 具备成为首选解决方案提供商所需的相应经验和资历。20 多年来,Rambus 为政府和国防应用提供解决方案,包括防篡改核心、软件库和测试工作站。
侧信道攻击简介
针对电子设备开展的侧信道攻击(包括简单的功耗分析和差分功耗分析)相对简单,执行起来成本不高。攻击者不需要知道加密设备的具体实现细节,就能执行这些攻击并提取密钥。由于所有物理电子系统经常会泄露信息,应该在设计阶段实现有效的侧信道防护,确保保护敏感的密钥和数据。
解决方案产品
卓越的安全性
- 采用自定义 32 位 RISC-V 处理器的硬件信任根
- 多层安全模型保护核心中的所有组件
- 符合 FIPS 140-3 验证标准的 NIST CAVP 和 CMVP
- 最先进的防篡改技术
- 抗 DPA 攻击的加密加速器
- 支持 DICE 和 X.509 的 Caliptra 测量信任根
- TRNG 和 PUF 熵源
- 量子安全引擎 (QSE)
- 生命周期安全管理
- 使用 Rambus CryptoManager 根服务器 (CMRS) 进行安全配置
增强了灵活性
- 第三方应用在可信边界内安全运行,每个应用都有其自己的分配的安全权限
- 完整开发环境允许原始设备制造商和用户轻松开发安全应用(“容器”);提供了标准用例应用容器
- 支持在制造过程中或在现场安全配置密钥和固件
- 在单个安全核心中支持多个信任根
- 可以为安全应用分配唯一密钥,允许独立权限和访问级别
安全模型
- 分层权限
- 安全密钥管理策略
- 硬件实施的隔离/访问控制/防护
- 错误管理策略
加密加速器
- RT-650:NIST CAVP 硬件加密加速器,包括 AES(所有模式)、HMAC、SHA-2/3(所有模式)、高达 4096 或 8192 位的 RSA、高达 521 位的 ECC、NIST SP 800-90a/b/c 随机位生成器、LMS 和 XMSS 基于哈希的签名方案以及 SHAKE XOF
- RT-651:按照 RT-650 + 国密算法 OSCAA SM2/3/4
- RT-654:按照 RT-650 + 使用 CRYSTALS-Kyber 和 CRYSTALS-Dilithium 的量子安全引擎
安全模块
- 防止卡顿和超频的金丝雀逻辑
- 安全密钥派生和密钥传输
- 生命周期管理
- 安全测试和调试
- 功能管理
完整文档
- 集成指南
- 参考手册
- 编程指南
RTL 和 FW 包
- 用于综合与模拟的 Verilog RTL
- 标准 EDA 工具流脚本和支持文件
- 验证测试台和测试向量
- 启动加载器和安全 RTOS 以及安全监控器固件
- 用于访问 RT-65x 功能的 HLOS API
SW SDK 包
- SDK 包括开发环境、带有 RISC-V 的调试功能的完整模拟以及 QEMU 上的加密核心
- 带有多个示例和参考代码的一步安装模拟,可帮助客户快速开始其安全应用开发
FIPS 140-3 支持包(可选)
- FIPS 140-3 测试脚本
- FIPS 140-3 相关认证文档
- FIPS 140-3 支持
安全应用
| 安全应用 | 说明 |
|---|---|
| Linux 安全启动 | 在信任根协处理器的保护下,实现 Linux 操作系统的安全启动 |
| Linux 安全 FOTA | 为 Linux 操作系统实现安全的远程固件升级 (FOTA) |
| 安全启动 | 使用信任根协处理器辅助 ASIC 和 FPGA 的安全启动进程 |
| 安全数据存储 | 使用信任根协处理器保护用户凭证或生物特征识别模板 |
| Open SSL 固化 | 通过信任根安全协处理器固化 OpenSSL 加密操作 |
| 参考 HSM | 实现支持 AES、HMAC、SHA256、ECDSA、X.509 证书和安全存储的基本 HSM |
| 唯一 ID 生成器 | 创建信任根 ID 并将其存储在信任根 NVM(非易失内存)中 |