RT-645 信任根
Home > You searched for cryptomanager > 第3页
Rambus RT-645 信任根(原CryptoManager RT-645)是一种完全可编程的硬件安全内核,达到ISO-26262 ASIL-D标准,为汽车应用提供security by design的安全保证方法。它采用一流的防篡改和安全技术,可以防止各种故障,如永久、瞬时、潜在故障及软硬件攻击。
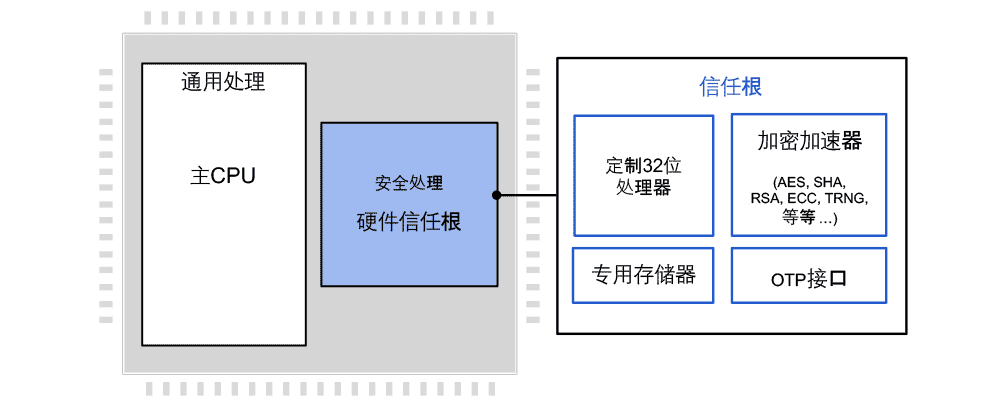
随着汽车互联特性的演化发展,设备架构师面临着越来越多的新兴安全威胁。不管是V2X、ADAS、信息娱乐还是其他应用,永远不变的是汽车设计对于基于硬件信任根的安全实现的需求。Rambus RT-645为汽车应用提供了理想的安全协处理器。R-645基于定制的32位RISC-V孤岛式和分层式安全协处理器,并携带专用安全存储器,具备多种高性能加密加速器,如AES (全模式)、HMAC、SHA-2 (全模式)、RSA达4096位、ECC达521位、NIST标准随机位发生器、AXI乱序多发及快速DMA功能。还提供了Whirlpool (SHE)、SHA-1 (传统)、AES-CMAC、SHA-3、Poly1305 & ChaCha及OSCCA SM2-3-4等其他算法,作为可选的硬件加密加速器。
此外,RT-645经TÜV-SGS认证达到ISO26262 ASIL-D标准,满足ASIL-D单点故障指标(SPFM ≥ 99%的已检测故障)和潜在故障指标(LFM ≥ 90%的已检测故障)。RT-645套件还为客户提供了进一步支持,带有相应的ASIL文档,如ASIL-D故障模式影响和诊断分析(FMEDA)、相关故障分析(DFA)和安全手册。
RT-645达到ISO-26262 ASIL-D标准的,满足了安全启动、 EVITA HSM、适当性算法保护等用例需求,特别适合以安全为首的汽车应用。若需要较低的SPFM和LFM等级,可以使用RT-640 ASIL-B等级的配置。
工作原理
信任根是一种独立的硬件安全协处理器,专为集成到半导体设备中而设计,安全执行用户应用,实现篡改检测和防范,安全存储和处理密钥和安全资产。信任根为芯片制造商提供了一种针对安全性的孤岛式方法。尽管与主处理器位于同一块芯片上,但安全处理内核的实体是独立分开的。分层式安全方法只通过硬件(无法通过软件访问)对加密模块、内存范围、I/O引脚和其他资源实施访问。Rambus 信任根支持所有常用的主处理器架构,包括ARM、RISC-V、x86等等。
Rambus信任根通过提供真正的多个信任根的性能,来支持多租户部署。可为每个单独安全应用分配其自己唯一的密钥,意味着权限和访问级别设置完全独立于其他应用。安全应用彼此都是孤岛,是确保实现安全性的最佳方式。OEMs可以决定安全处理器内部每个和所有作业流程的访问等级和权限。
安全应用
RT-645硬件信任根包含一系列标准安全应用(“容器”),以加快开发速度,包括安全启动、身份管理、HSM参考实现等等。另外它还包含一个容器开发工具箱(CSDK),可以为特定用例开发定制容器。
解决方案产品
卓越的安全性
- 硬件信任根,基于定制32位RISC-V处理器
- 安全内核内部处理,业界领先的防篡改保护
- 内置篡改检测,抵御旁路攻击(由配置决定)
- 多层信息安全模型,为内核中所有组件提供防护
- FIPS 140-2 & 140-3 CAVP认证
- FIPS 140-2 & 140-3 CMVP认证
设计灵活性
- 第三方应用在受信边界内安全运行,每个应用都被分配自己的安全权限
- 完整的开发环境,使OEM和用户可以简便地开发安全应用(”容器”);提供标准用例应用容器
- 支持在制造时或在现场提供密钥和固件安全注入
- 在一个安全内核内支持多个信任根
安全模型
- 分级特权
- 安全密钥管理策略
- 通过硬件实施的隔离/访问控制/保护
- 错误管理策略
密码加速器
- 包括AES, HMAC, RSA, ECC, RBG (由配置决定)
安全模块
- Canary逻辑,防止噪声干扰和超频
- 安全密钥派生及传输
- 生命周期管理
- 安全测试和调试
- 特性管理
完整的文档
- 硬件集成指南
- 硬件和软件参考手册
- 编程指南
工具和脚本
- Verilog合成和仿真
- 标准EDA工具流程集成交付所需的全部脚本和配套文件
集成交付物
- 完整的检验测试台及全套测试矢量
- 容器编写软件
- 启动加载程序和固件,包括安全RTOS和安全监测程序
- HLOS APIs,用于功能访问
- 完整的开发环境,包括汇编器、组装器、调试器、仿真器、参考代码
- 基于FGPA的开发板
安全应用交付物
- QEMU实现方案(源码)
- HLOS或ASIC组件实现方案(源码)
- 演示安全应用使用的应用样例
- 文档
- 软件架构
- HLOS程序员指南
- 开发者指南
- API指南
- 集成指南
| 安全应用 | 说明 |
|---|---|
| Linux安全启动 | 实现安全启动Linux操作系统,受信任根协处理器安全保护 |
| Linux Secure FOTA | 对Linux操作系统在空中安全固件 (FOTA)升级 |
| ASIC安全启动 | 使用信任根协处理器,辅助完成ASICs和FPGAs安全启动过程 |
| 安全数据存储 | 使用信任根协处理器保护用户身份凭证或生物模板 |
| OpenSSL 加固 | 通过信任根安全协处理器加固OpenSSL加密操作 |
| HSM参考实现 | 实现基本HSM,支持AES、HMAC、SHA256、ECDSA、X.509证书和安全存储 |
| 唯一标识生成器 | 创建一个信任根唯一标识,并存储在信任根NVM (非易失性存储器)中 |
嵌入式安全的革新
随着计算、图形和神经网络处理能力、通信通道和带宽以及存储容量的增长,使许多卓越的解决方案得以实现。这些创新为社会创造了巨大价值,必须保护这些价值不被攻击者们所利用。本白皮书对这些重大技术变革进行了探讨,以及 Rambus 的安全产品如何帮助设备和芯片制造商应对新的嵌入式安全的挑战。